

CRA-Meldepflicht (Cyber Resilience Act)

 06.10.2026

 Consulting, Cybersecurity
Stellen Sie sich einen Samstagmorgen um 07:15 Uhr vor. Ein vertrauenswürdiges Computer Security Incident Response Team (CSIRT) meldet, dass eine Softwarekomponente in Ihrem vernetzten Industrie-Gateway bereits von Angreifern ausgenutzt wird. Nach der Verordnung über Cyberresilienz (Cyber Resilience Act, CRA) läuft die Frist für Ihre Frühwarnung am Sonntag um 07:15 Uhr ab, und niemand fragt, ob am Montag ein Feiertag ist.
Kurz beantwortet: Seit dem 11. September 2026 müssen Hersteller von Produkten mit digitalen Elementen aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle melden. Die Frühwarnung ist binnen 24 Stunden fällig, die Meldung binnen 72 Stunden, der Abschlussbericht danach. Gemeldet wird über die Single Reporting Platform (SRP) der EU-Agentur für Cybersicherheit (ENISA). In Deutschland ist CERT-Bund im Bundesamt für Sicherheit in der Informationstechnik (BSI) das zuständige CSIRT.
Das Formular ist dabei der kleinste Teil der Aufgabe. Entscheidend ist, ob Sie innerhalb weniger Stunden wissen, welche Produkte und Versionen betroffen sind, wer die Meldung freigeben darf und seit wann Sie von dem Problem wissen. Dieser Artikel zeigt, was die Pflicht verlangt, wie ein Ablauf für die ersten 24 Stunden aussehen kann und was Sie jetzt vorbereiten sollten.
Sprechen Sie mit uns, wenn Sie die Meldebereitschaft Ihres Unternehmens gemeinsam prüfen möchten:
Zum Beratungsangebot Cybersecurity
Was seit dem 11. September 2026 gilt
Was seit dem 11. September 2026 gilt
Die Meldepflichten aus Artikel 14 CRA gelten rund 15 Monate vor den übrigen Herstellerpflichten, die ab dem 11. Dezember 2027 greifen. Sie betreffen zwei Ereignisse: eine aktiv ausgenutzte Schwachstelle, für die verlässliche Belege einer böswilligen Ausnutzung vorliegen, und einen schwerwiegenden Sicherheitsvorfall mit Auswirkung auf die Produktsicherheit. Ein Proof of Concept oder ein hoher Schweregrad allein löst die Pflicht nicht aus.
Die Meldung läuft in drei Stufen:
| Stufe | Frist | Inhalt (Auswahl) |
|---|---|---|
| Frühwarnung | unverzüglich, spätestens 24 Stunden nach Kenntnisnahme | erste Angaben zum Ereignis und zum Produkt, bei Schwachstellen die betroffenen Mitgliedstaaten |
| Meldung | spätestens 72 Stunden nach Kenntnisnahme | Art der Schwachstelle bzw. des Vorfalls, ergriffene oder empfohlene Abhilfemaßnahmen |
| Abschlussbericht | Schwachstelle: 14 Tage nach Verfügbarkeit einer Abhilfe; Vorfall: einen Monat nach der 72-Stunden-Meldung | Schweregrad, Auswirkungen, Informationen zum Angreifer und zum Sicherheitsupdate |
Zwei Punkte werden häufig übersehen. Die Pflicht gilt auch für Altprodukte, die schon vor dem 11. Dezember 2027 im Markt waren. Außerdem müssen Sie betroffene Nutzer nach Artikel 14 Absatz 8 selbst informieren, die Meldung an die Behörde ersetzt das nicht.
Die Pflicht gilt unmittelbar aus der EU-Verordnung. Dass das deutsche Durchführungsgesetz zum CRA Anfang Oktober 2026 noch im parlamentarischen Verfahren ist, schiebt sie nicht auf. Bei Verstößen gegen Artikel 14 drohen Bußgelder bis zu 15 Millionen Euro oder 2,5 Prozent des weltweiten Jahresumsatzes.
Wann die Uhr zu laufen beginnt
Maßgeblich ist die Kenntnisnahme des Herstellers. Nach der Auslegung der EU-Kommission liegt sie vor, sobald eine unverzüglich durchgeführte Erstbewertung einen angemessenen Grad an Gewissheit ergibt. Die Bewertung darf nicht verzögert werden, um die Meldung hinauszuschieben. Die Leitlinie ist rechtlich nicht bindend, sie zeigt aber, wie die Kommission die Vorschrift liest.
Daraus folgt eine praktische Regel: Jeder Fall im Schwachstellenprozess braucht einen dokumentierten Zeitstempel für den Eingang der Information, die Herkunft und den Zeitpunkt der Klassifizierung. Die SRP erfasst diesen Zeitpunkt nach heutigem Stand nicht vollständig. Ihr Zähler für die 72-Stunden-Meldung rechnet derzeit ab dem Absenden der Frühwarnung, nicht ab der Kenntnisnahme. Die gesetzliche Frist berechnen Sie deshalb besser selbst, ENISA hat eine Korrektur angekündigt.
Gilt die Pflicht für Ihr Produkt?
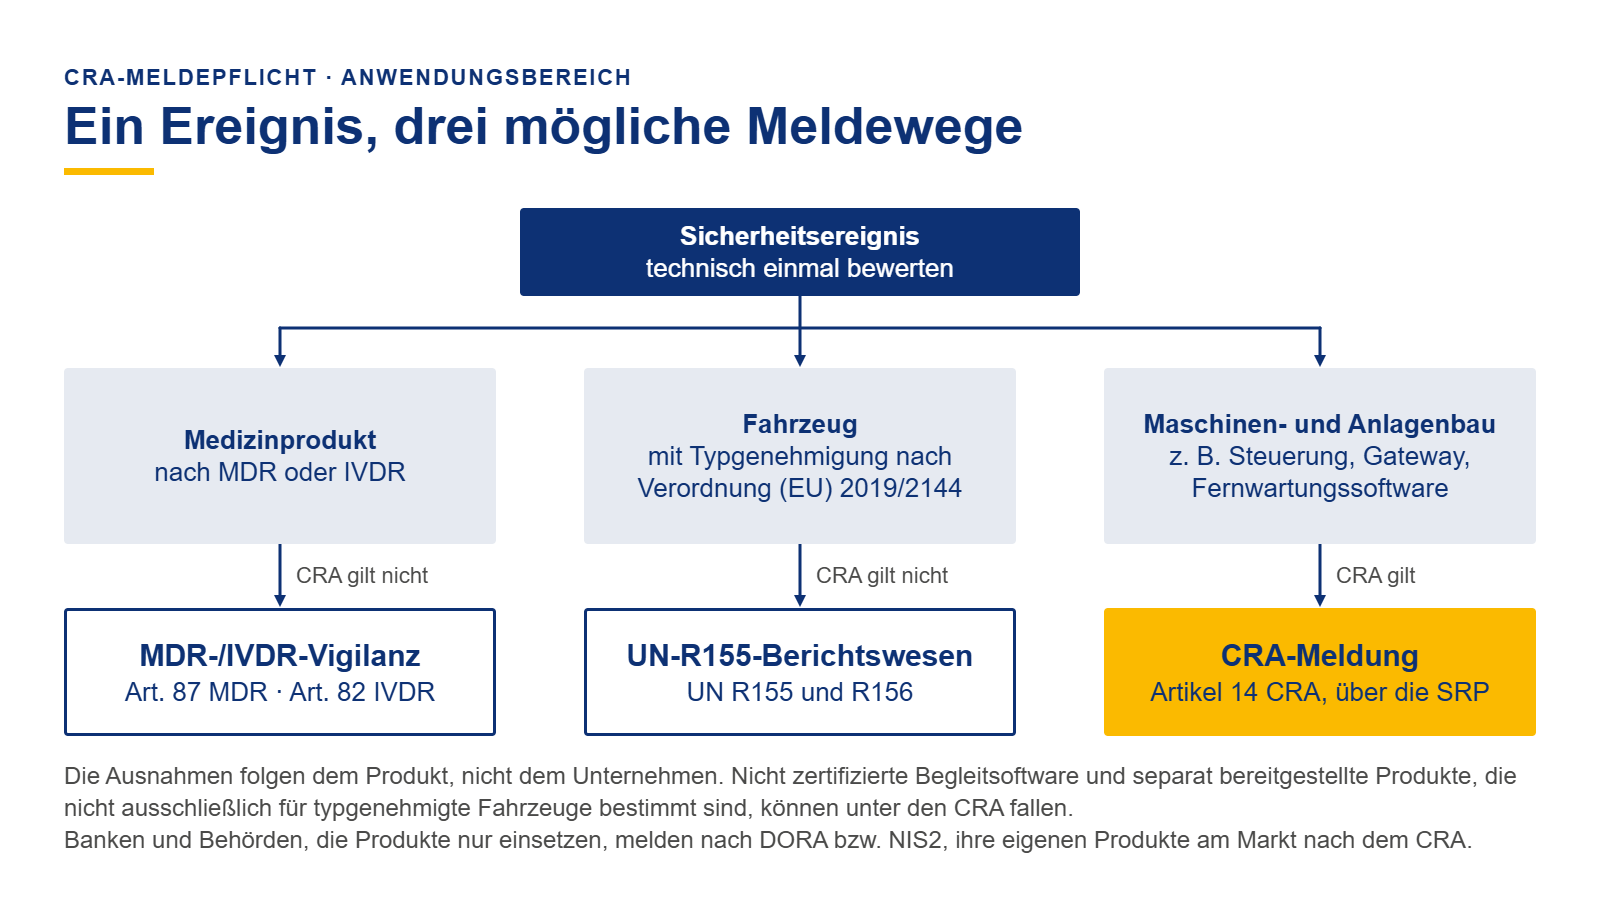
Die Ausnahmen folgen dem Produkt und nicht dem Unternehmen. Dieselbe Firma kann mit einem Produkt außerhalb und mit einem anderen innerhalb des CRA liegen.
- Medizintechnik: Produkte nach der Medical Device Regulation (MDR) und der In-vitro-Diagnostika-Verordnung (IVDR) sind ausgenommen, es gilt die Vigilanz nach Artikel 87 MDR beziehungsweise Artikel 82 IVDR. Nicht zertifizierte Begleitsoftware, etwa für die Klinikverwaltung, bleibt im Anwendungsbereich. Die Kommission hat im Dezember 2025 einen Vorschlag für ein eigenes Cyber-Meldeverfahren in MDR und IVDR vorgelegt, der noch kein geltendes Recht ist.
- Automotive: Fahrzeuge, die unter die Typgenehmigung nach Verordnung (EU) 2019/2144 fallen, sind ausgenommen. Dort gelten UN R155 und R156. Separat am Markt bereitgestellte Produkte, die nicht ausschließlich für typgenehmigte Fahrzeuge bestimmt sind, können im Anwendungsbereich liegen. Das ist im Einzelfall zu prüfen.
- Maschinen- und Anlagenbau: Es gibt keine allgemeine Ausnahme. Steuerungen, Gateways und Fernwartungssoftware fallen unter Artikel 14. Die Maschinenverordnung (EU) 2023/1230 gilt ab dem 20. Januar 2027 zusätzlich und ersetzt den CRA nicht.
- Finanzsektor und öffentliche Verwaltung: Für diese Branchen gibt es keine Ausnahme im CRA, entscheidend ist die Rolle. Wer Software oder vernetzte Geräte für Banken, Versicherungen oder Behörden auf den Markt bringt, etwa Banking-Software, Zahlungsterminals oder Fachverfahren, ist Hersteller und unterliegt Artikel 14. Banken und Behörden, die solche Produkte nur einsetzen, sind nicht Adressat des CRA. Für sie gelten eigene Meldewege, im Finanzsektor nach der Verordnung über die digitale operationale Resilienz (Digital Operational Resilience Act, DORA), in der Verwaltung nach der NIS2-Richtlinie, soweit die Einrichtung davon erfasst ist. Auch eine Eigenentwicklung für den internen Gebrauch fällt nach dem Wortlaut der Verordnung nicht darunter, weil der CRA nur Produkte erfasst, die im Rahmen einer Geschäftstätigkeit bereitgestellt werden. Geben Behörden Software an andere Stellen ab, ist das im Einzelfall zu prüfen. Software, die Nutzer nur als Dienst aus der Cloud verwenden, liegt nach der Kommissionsleitlinie in der Regel außerhalb des CRA. Eine Befreiung für Unternehmen unter DORA fordert die Deutsche Kreditwirtschaft, sie ist bislang nicht geltendes Recht.
Wer in mehreren dieser Welten arbeitet, sollte eine gemeinsame Triage aufbauen: Ein Fall wird technisch einmal bewertet und verzweigt dann in MDR- oder IVDR-Vigilanz, UN-R155-Berichtswesen oder CRA-Meldung. Mehr zu den Hintergründen finden Sie in unseren Beiträgen zur Vorbereitung auf den EU Cyber Resilience Act und zum Cyber Resilience Act in der Medizintechnik.
Die ersten 24 Stunden: ein Übungsszenario
Das folgende Szenario ist eine Ausarbeitung auf Basis der genannten Quellen, kein offizielles Muster. Die Zeitangaben sind interne Sicherheitsmargen, keine gesetzlichen Zwischenfristen. Ausgangslage: Ein Maschinenbauer liefert ein Fernwartungs-Gateway in mehreren Firmware-Linien in 14 EU-Staaten, es enthält eine Open-Source-Webserver-Bibliothek.
| Zeit | Ereignis | Entscheidung |
|---|---|---|
| Sa. 07:15 Uhr | Hinweis des CSIRT geht im Product-Security-Postfach ein | Fall anlegen, Zeitstempel sichern, Rufbereitschaft aktivieren |
| bis 08:30 Uhr | Abfrage von Software Bill of Materials (SBOM) und Produktinventar | Liste: Version enthalten, nicht enthalten, unbekannt |
| bis 11:00 Uhr | Entwicklung prüft, ob die Schwachstelle im Produkt ausnutzbar ist | Ergebnis je Firmware-Linie festhalten |
| bis 11:30 Uhr | Entscheidungspunkt: meldepflichtig ja oder nein | Entscheidung mit Begründung und Zeitstempel protokollieren |
| bis 14:00 Uhr | Betroffene Länder und Varianten bestimmen, Assigned Representative aktivieren | Zuständiges CSIRT und Produktumfang festlegen |
| bis 17:00 Uhr | Workaround festlegen, Kundeninformation nach Artikel 14 Absatz 8 vorbereiten | Freigabe durch den Meldeentscheider |
| bis 20:00 Uhr | Frühwarnung in der SRP einreichen | Referenznummer archivieren, Puffer zur Frist: elf Stunden |
| So. 00:00 Uhr bis 07:15 Uhr | Lagebesprechung, Plan für die 72-Stunden-Meldung | Patch-Plan je Firmware-Linie |
Eine Übung wird erst aussagekräftig, wenn Sie Störungen einspielen: Der Primary Assigned Representative ist im Urlaub oder hat sein Gerät für die Mehrfaktor-Authentisierung verloren. Der Zulieferer antwortet sechs Stunden nicht. Für ein Altprodukt existiert keine SBOM. Prüfen Sie danach, wie lange es bis zur dokumentierten Kenntnisnahme dauerte, ob die Versionsliste stimmte und ob der Puffer zur 24-Stunden-Grenze größer als sechs Stunden war.
Wenn Sie ein solches Szenario für Ihr Produktportfolio durchspielen möchten, sprechen Sie uns an.
Fünf Voraussetzungen, die vor dem Ernstfall stehen müssen
- Entscheidungsbefugnis und Erreichbarkeit – Eine benannte Person darf „meldepflichtig ja oder nein“ entscheiden, mit Vertretung und 24/7-Erreichbarkeit auch an regionalen Feiertagen. Die Freigabe durch die Geschäftsführung gehört nicht auf den kritischen Pfad.
- SRP-Zugänge – Die Meldung erfolgt über persönliche EU-Login-Konten mit Mehrfaktor-Authentisierung. Legen Sie einen Primary und mindestens zwei Secondary Assigned Representatives vorab an. Beachten Sie, dass die Plattform keine Schnittstelle (API) bietet und zunächst nur auf Englisch läuft. Entwürfe sehen nur ihre Ersteller, deshalb sollten die Texte im gemeinsamen Dokument des Incident-Teams entstehen.
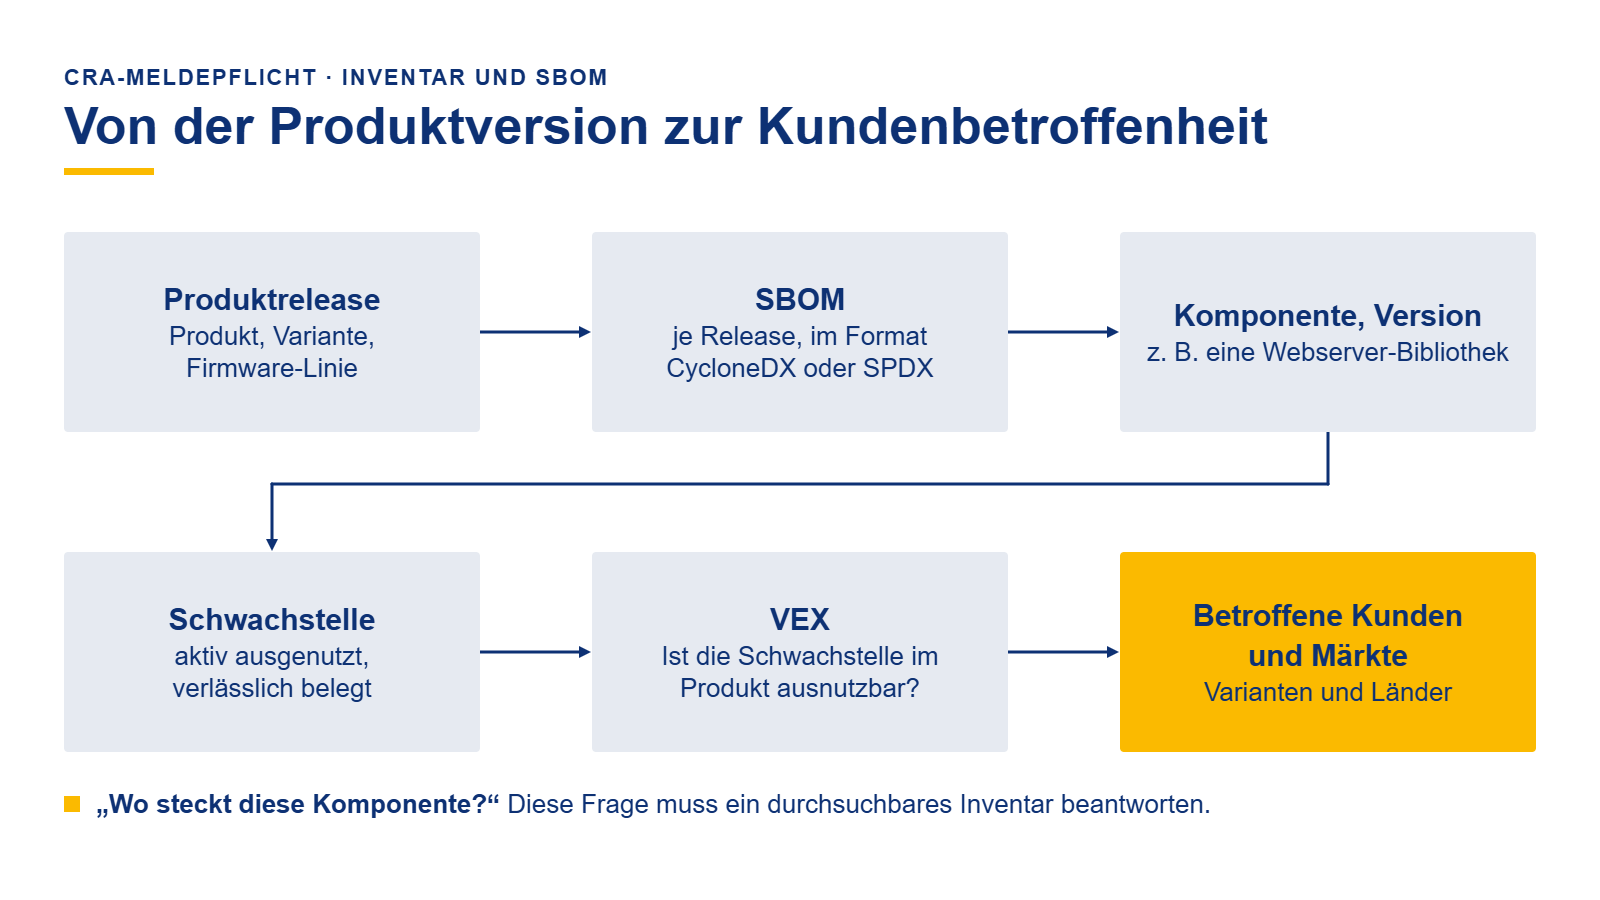
- Inventar und SBOM – Die Frage „Wo steckt diese Komponente?“ muss ein durchsuchbares Inventar beantworten, das Komponenten und Versionen Produkten, Varianten und Märkten zuordnet. Das BSI beschreibt in der Technischen Richtlinie TR-03183 Anforderungen an SBOMs im Format CycloneDX oder SPDX. Mit Vulnerability Exploitability eXchange (VEX) dokumentieren Sie, dass eine Schwachstelle im Produkt nicht ausnutzbar ist.
- Schwachstellenprozess und Lieferanten – Ein Product Security Incident Response Team (PSIRT) oder eine vergleichbare Funktion nach ISO/IEC 30111 und ISO/IEC 29147 nimmt Hinweise an, bewertet sie und entscheidet über die Offenlegung. Das BSI empfiehlt zudem einen auffindbaren Security-Kontakt und eine security.txt-Datei. In Lieferantenverträge gehören ein Security-Kontakt, eine Benachrichtigungsfrist von deutlich unter 24 Stunden und die Lieferung von SBOMs je Release.
- Altprodukte zuerst – Bestandsprodukte mit Netzanschluss sind schon heute meldepflichtig, auch wenn Build-Umgebung und Entwicklerteam fehlen. Beginnen Sie mit der Inventarisierung nach Risiko und installierter Basis.
Wer ISO/SAE 21434, IEC 62443-4-1 oder IEC 81001-5-1 im Einsatz hat, kann einen großen Teil dieser Bausteine weiterverwenden. Threat Modeling sowie Pentesting und Fuzzing helfen zusätzlich, Schwachstellen zu finden, bevor sie ausgenutzt werden.
Was nach den ersten Wochen noch offen ist
Wir sagen es offen: Nach gut drei Wochen liegen kaum belastbare Praxiserfahrungen vor. ENISA und BSI haben bislang weder Meldezahlen noch Auswertungen veröffentlicht, und eine Aufsichtspraxis zu Artikel 14 ist noch nicht erkennbar. Aussagen darüber, was Behörden „in der Praxis akzeptieren“, sind derzeit nicht belegbar.
Die Ausgangslage vor dem Start war uneinheitlich. In einer Bitkom-Umfrage unter 1.003 Unternehmen gaben 29 Prozent an zu wissen, was der CRA für sie bedeutet. Offen sind außerdem die Grenze zwischen Hinweis und „angemessener Gewissheit“, die Nachweistiefe bei Drittkomponenten und das Zusammenspiel mit NIS2: Wer als Einrichtung unter NIS2 fällt, kann bei demselben Ereignis zwei Meldungen mit ähnlichen Fristen auslösen. Die Kommission hat Erleichterungen vorgeschlagen, sie sind noch nicht geltendes Recht. Die Plattform ändert sich laufend, prüfen Sie deshalb die ENISA-FAQ regelmäßig.
Fazit: Ein Prozess, der am Wochenende funktioniert
Der Prüfstein von Artikel 14 ist, ob Ihr Unternehmen aus einem externen Hinweis innerhalb weniger Stunden fünf Fragen beantwortet:
- Welche Produkte sind betroffen?
- Ist der Tatbestand erfüllt?
- Seit wann wissen wir davon?
- Was müssen Nutzer jetzt tun?
- Wer meldet was an wen?
Das gelingt nur, wenn Schwachstellenmanagement, SBOM, Lieferantenmanagement, Regulatory Affairs und Kommunikation als ein Prozess arbeiten.
Die gute Nachricht: Vieles davon lässt sich vorbereiten, und eine Übung deckt die Lücken schneller auf als jede Dokumentenprüfung. Wenn Sie dafür einen Gesprächspartner suchen, finden Sie bei uns Erfahrung aus der Entwicklung und Absicherung sicherheitskritischer Software in regulierten Branchen. Sprechen Sie uns an!
FAQs
Das BSI schreibt, eine vorherige Registrierung sei nicht erforderlich. Legen Sie die EU-Login-Konten mit Mehrfaktor-Authentisierung dennoch vorab an, damit Sie im Ernstfall keine Zeit verlieren.
Ja. Artikel 69 Absatz 3 nimmt die Meldepflichten von der Übergangsregel für Altprodukte aus. Entscheidend ist, dass das Produkt im Anwendungsbereich liegt und noch im Markt ist.
Nein. Meldepflichtig sind aktiv ausgenutzte Schwachstellen mit verlässlichen Belegen, die in Ihrem Produkt enthalten und dort ausnutzbar sind. Dokumentieren Sie auch negative Entscheidungen.
Produkte nach MDR, IVDR oder der Fahrzeug-Typgenehmigung sind ausgenommen. Separat vertriebene Software oder Komponenten können dennoch betroffen sein.
Produkte nach MDR, IVDR oder der Fahrzeug-Typgenehmigung sind ausgenommen. Separat vertriebene Software oder Komponenten können dennoch betroffen sein. Für Finanzsektor und Verwaltung gibt es keine Ausnahme: Hersteller von Produkten für diese Branchen melden nach Artikel 14, reine Betreiber nicht.
Nein. Sie müssen betroffene Nutzer zusätzlich selbst über die Schwachstelle und Gegenmaßnahmen informieren.
Quellen
- Bitkom e. V. (2026, 10. September). Cyber Resilience Act: Nur 3 von 10 Unternehmen sind vorbereitet.
- Bundesamt für Sicherheit in der Informationstechnik. (2026, 11. September). Cyber Resilience Act: Meldepflicht startet [Pressemitteilung].
- Bundesamt für Sicherheit in der Informationstechnik. (2026). CRA Single Reporting Platform.
- Die Deutsche Kreditwirtschaft. (2026, 1. April). Comments on the Commission guidance on the application of the Cyber Resilience Act (CRA).
- Europäische Kommission. (2026). Cyber Resilience Act: Reporting obligations.
- Europäische Kommission. (2026, 27. Juli). Guidance on the application of the Cyber Resilience Act, C(2026) 5252.
- Europäisches Parlament & Rat der Europäischen Union. (2023). Verordnung (EU) 2023/1230 über Maschinen.
- Europäisches Parlament & Rat der Europäischen Union. (2024). Verordnung (EU) 2024/2847 (Cyber Resilience Act), insbesondere Art. 2, 3, 14, 64 und 69.
- ENISA. (2026). CRA Single Reporting Platform: Frequently Asked Questions (aktualisiert 3. Oktober 2026).
- FIRST. (o. J.). PSIRT Services Framework, Version 1.1.
- VDMA. (2026). CRA Vulnerability Handling Guideline.
Sprechen Sie uns an!

Business Development Consultant


